这些笔记关注运维小型服务的枯燥部分:清晰的默认值、可观测的失败、可重复的发布,以及在真正需要之前就演练过的恢复。
当前合集围绕四个反复出现的问题组织:
- 协议或服务器到底承诺了什么?
- 哪些响应头、文件和日志让这个承诺可见?
- 哪些检查可以在不变更生产状态的情况下完成?
- 示例不够用时,应该去读哪份来源?
示例都刻意写得很小。请按你实际运行的环境调整路径、用户和策略。每篇笔记末尾都附带简短的来源列表,而不是把厂商文档抄进本站。
这些笔记关注运维小型服务的枯燥部分:清晰的默认值、可观测的失败、可重复的发布,以及在真正需要之前就演练过的恢复。
当前合集围绕四个反复出现的问题组织:
示例都刻意写得很小。请按你实际运行的环境调整路径、用户和策略。每篇笔记末尾都附带简短的来源列表,而不是把厂商文档抄进本站。
分开测试压缩与未压缩请求,让缓存和验证器描述实际送达的字节。
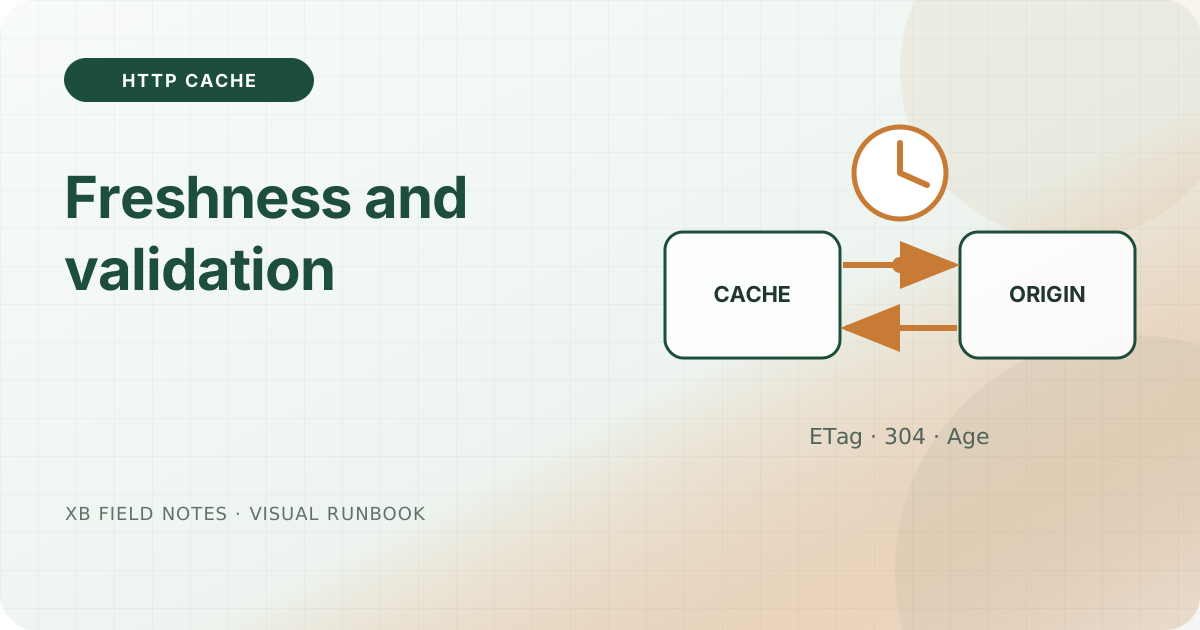
把浏览器端新鲜度与源站校验分开,再验证实现两者的响应头。
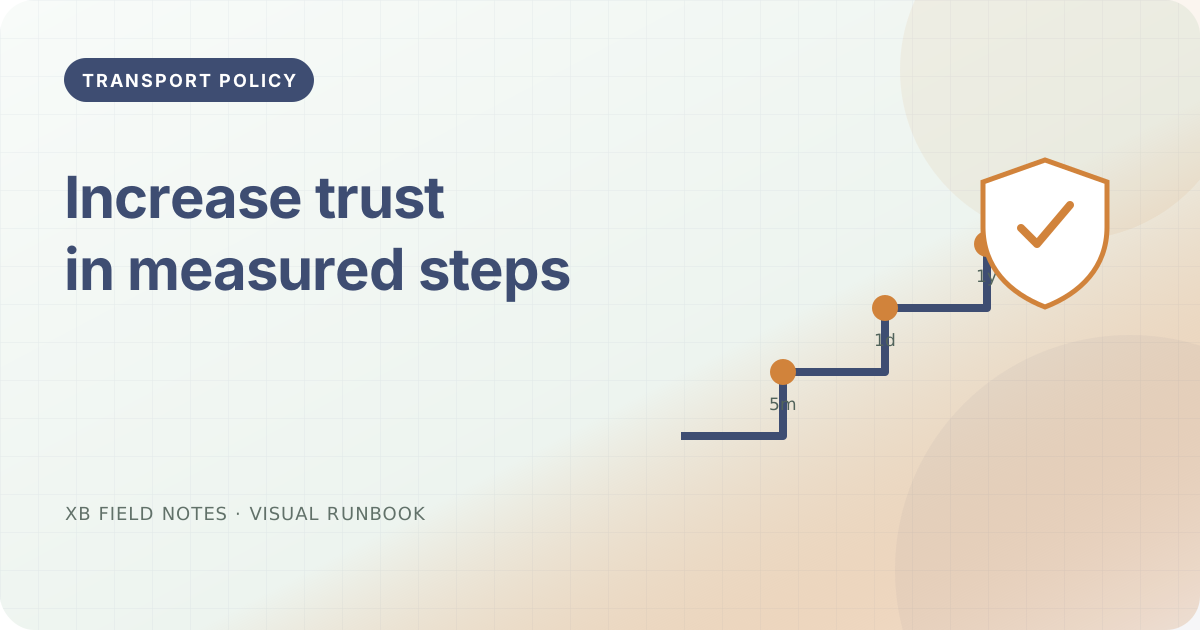
HSTS 是被缓存的浏览器策略,因此一个配置错误可能比创建它的服务器变更活得更久。
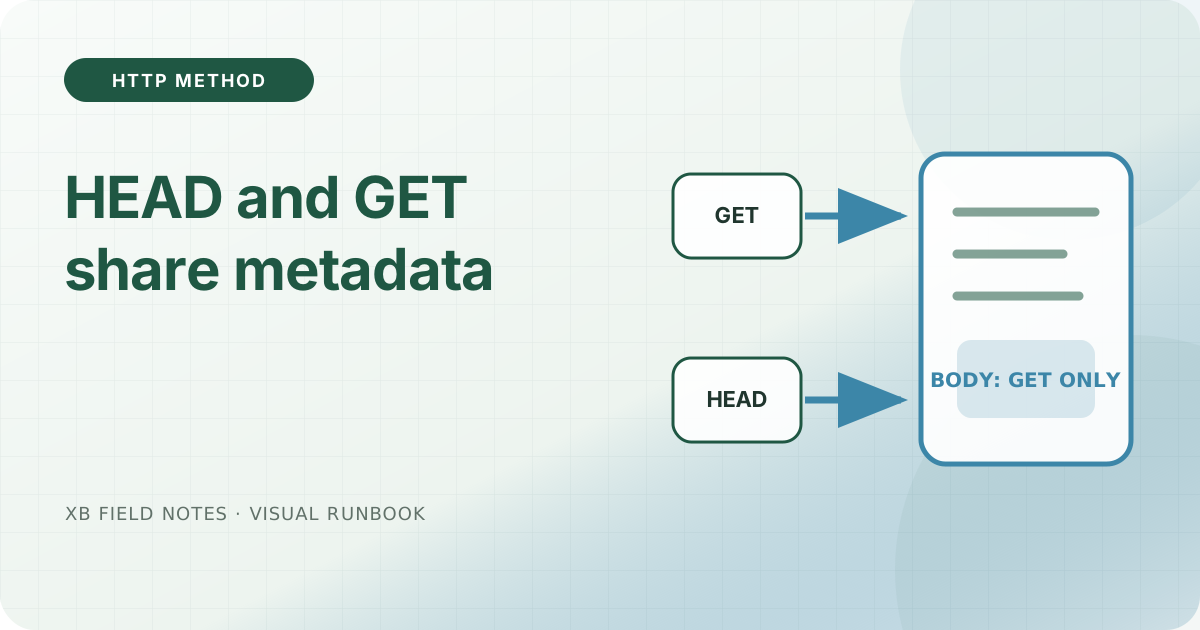
HEAD 是 GET 的元数据视图;状态与表示头应讲同一个故事。
提前准备 TTL,观察权威与递归应答,并让两个端点在整个缓存窗口内都有效。
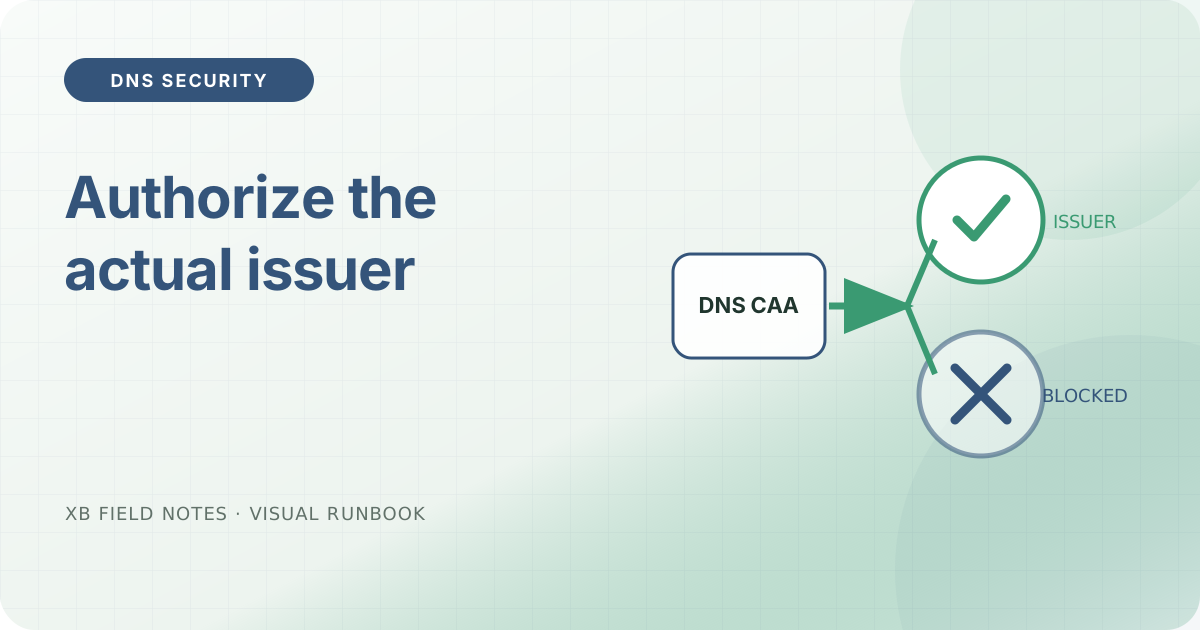
CAA 收窄了证书签发策略,但一条错误的记录会像过期证书一样有效地阻断续期。
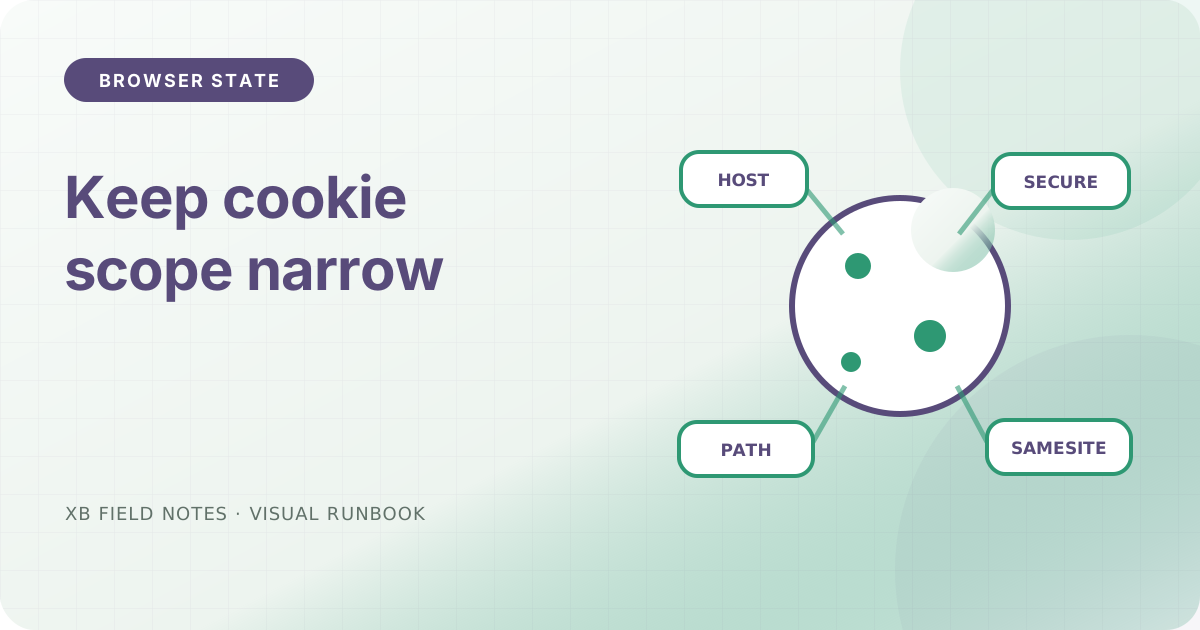
发送给过多主机或路径的 Cookie,会放大这些边界上每个错误的冲击。
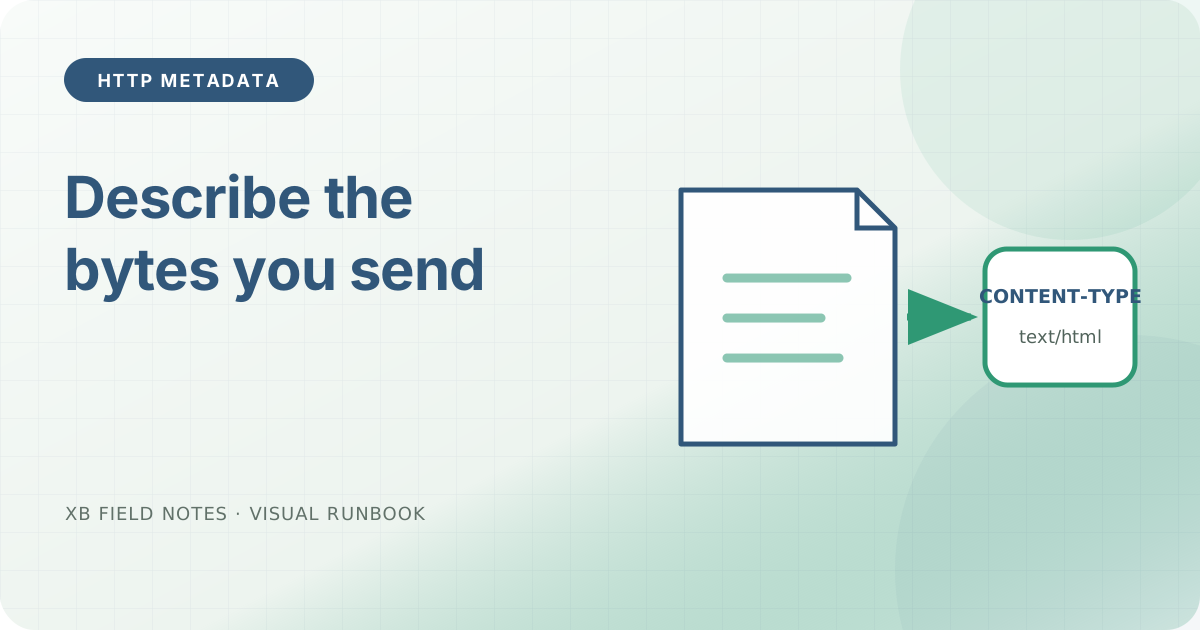
文件名只是一个提示,响应头才是面向浏览器的表示契约。